
Intisari Liputan:
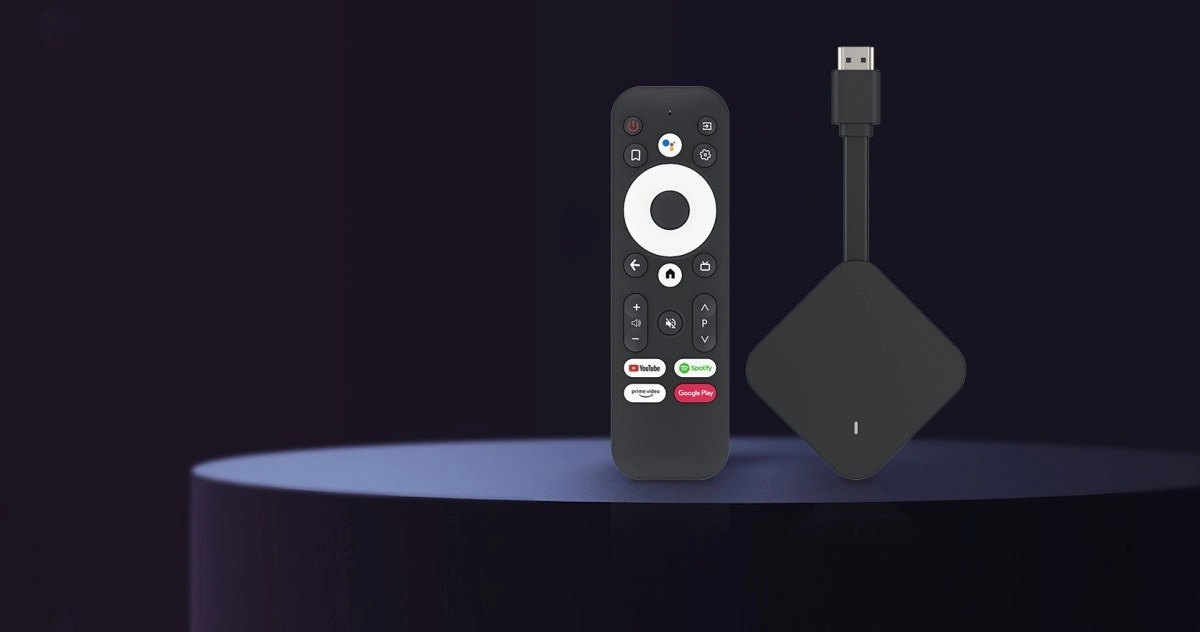
- Google membongkar botnet XCPE yang menyeret lebih dari 1,3 juta perangkat Android TV dan set-top box, dengan pabrikan Videostrong Technology Co dituding sengaja menanam backdoor untuk dijual ke sindikat siber.
- Perangkat dipakai untuk penipuan iklan (ad fraud) dan dijadikan proksi residensial, sehingga koneksi internet rumah pengguna bisa dipakai pihak asing tanpa diketahui.
- Malware tetap bersarang meski sudah dihapus karena menyuntik ulang dirinya dari partisi /oem/. Satu-satunya jalan bersih adalah menanam ulang firmware resmi atau memutus perangkat dari internet.
- Bagi pengguna TV box murah di Indonesia, imbauan Google ini jadi alarm: harga miring tanpa sertifikasi resmi menyimpan risiko yang jauh lebih mahal.
Kabar ini pertama kali mencuat dari laporan Google Threat Intelligence Group (GTIG) yang dirilis Senin lalu, dan langsung jadi sorotan setelah diangkat The Verge dalam laporannya soal bagaimana salah satu mitra Android Google berubah jadi dalang di balik layar. Bukan peretasan jarak jauh lewat celah keamanan biasa, melainkan sesuatu yang jauh lebih mengganggu: backdoor-nya sudah menumpang sejak perangkat keluar dari jalur produksi.
Bukan Disusupi, Tapi Memang Ditanam Sejak Awal
Yang membuat kasus XCPE berbeda dari kebanyakan botnet adalah cara infeksinya. Selama ini kita terbiasa mendengar perangkat dibajak lewat celah keamanan yang belum ditambal atau lewat aplikasi bajakan yang dipasang pengguna. Kali ini tidak. Penelusuran yang dipublikasikan BleepingComputer menyebut pabrikan asal Shenzhen, Videostrong Technology Co, sengaja menyisipkan jalur belakang ke perangkat yang mereka produksi, lalu menjual aksesnya ke afiliasi kriminal.
Google menilai praktik itu bukan kecelakaan teknis, bukan pula ulah oknum karyawan yang menyimpang. “Kami menilai dengan keyakinan tinggi bahwa backdoor dan botnet ini sengaja dikembangkan, disebarkan, dan dioperasikan untuk keuntungan finansial oleh Videostrong Technology Co,” begitu bunyi pernyataan GTIG yang dikutip dalam laporan tersebut. Pihak Videostrong memakai teknik obfuscation supaya kode jahatnya lolos dari pengujian sertifikasi dan baru aktif setelah perangkat menyala pertama kali di rumah pengguna.
Dipakai untuk Apa Saja Perangkat yang Sudah Dibajak
Setelah backdoor aktif, perangkat korban bukan langsung mati atau meledak. Justru sebaliknya, perangkat tetap berfungsi normal sehingga pemiliknya tidak sadar apa pun. Di balik layar, afiliasi kriminal menanamkan modul tambahan yang dipakai untuk setidaknya tiga hal: penipuan iklan digital, mengubah perangkat jadi proksi residensial, dan memasang malware lanjutan.
Bagian proksi residensial inilah yang paling perlu digarisbawahi. Koneksi internet rumah korban dipinjamkan ke pihak lain, sehingga lalu lintas jaringan mencurigakan seolah-olah berasal dari IP pengguna. Dalam praktiknya, ini bisa membuat pemilik perangkat terkena imbas ketika aktivitas tersebut terlacak, misalnya akses ke layanan yang diblokir atau pola lalu lintas yang dianggap aneh oleh penyedia internet.
Yang lebih luas lagi, Google menyebut pembongkaran ini juga memutus server command-and-control (C2) yang dipakai lebih dari selusin keluarga malware terkait. Efeknya memutus akses ke setidaknya 10 juta perangkat lain yang terinfeksi lewat jalur berbeda, termasuk set-top box ritel, mesin karaoke, hingga perangkat telehealth. Artinya, skala persoalannya jauh lebih besar dari angka 1,3 juta yang jadi judul berita.
Kenapa Menghapus Malware-nya Tidak Cukup
Ini bagian yang bikin pusing. Andai pengguna sadar dan mencoba membersihkan perangkatnya, malware XCPE akan menanam ulang dirinya sendiri dari partisi /oem/. Partisi itu bagian dari sistem bawaan perangkat, bukan area yang bisa dibersihkan dengan aplikasi antivirus biasa atau dengan factory reset standar. Jadi meskipun tampak hilang, ia kembali lagi.
Karena itu, saran resmi yang muncul dari pihak Google cukup tegas: pasang ulang firmware bersih, atau jika tidak memungkinkan, putuskan perangkat dari internet sepenuhnya. Untuk perangkat yang memang sudah tidak dipakai lagi, mencabut colokannya dari listrik dan jaringan adalah langkah paling aman. Tidak ada gunanya mempertahankan perangkat yang sudah tidak dipercaya sejak tingkat firmware.
Google sendiri mengaku sudah mengubah proses peninjauan sertifikasinya setelah menemukan modus ini. Selain memutus kerja sama dengan Videostrong, Google mencabut lisensi perusahaan tersebut untuk memproduksi perangkat Android TV dengan aplikasi dan layanan Google bawaan, serta melarang perusahaan itu beserta afiliasinya di masa depan membuat perangkat Android bersertifikat atau memasok perangkat lunak ke vendor bersertifikat.
Apa Artinya buat Pengguna TV Box Murah di Indonesia
Pasar TV box dan Android TV murah di Indonesia cukup ramai, dan sebagian besar dijual tanpa penjelasan soal sertifikasi resmi. Selama ini banyak orang menganggap perangkat seperti ini sekadar alat murah untuk mengubah televisi biasa jadi smart TV. Padahal, perangkat yang tidak jelas asal sertifikasinya adalah kandidat paling rawan untuk kasus semacam XCPE.
Cara paling sederhana untuk menakar risikonya adalah mengecek apakah perangkat punya sertifikasi Google resmi, apakah pembaruannya masih berjalan, dan apakah mereknya dikenal punya jejak dukungan yang jelas. Kalau perangkat dibeli dengan harga jauh di bawah pasaran, dari penjual tanpa identitas merek yang jelas, dan tidak pernah menerima pembaruan sistem, sebaiknya dipakai dengan kesadaran penuh bahwa risikonya ada di tangan sendiri.
Bagi yang ingin lebih aman, ada beberapa langkah praktis yang bisa dilakukan. Pertama, pisahkan perangkat dari jaringan utama rumah, misalnya taruh di jaringan tamu (guest network) supaya tidak bisa menyentuh komputer atau ponsel yang menyimpan data penting. Kedua, hindari memakai perangkat tersebut untuk masuk ke akun perbankan atau email utama. Ketiga, matikan perangkat saat tidak dipakai, bukan sekadar dibiarkan standby menyala sepanjang hari.
Kasus ini juga sejalan dengan kekhawatiran yang makin sering muncul soal keamanan perangkat pintar di rumah. Seperti yang pernah kami ulas dalam artikel soal cara komunitas geek membebaskan Smart TV dari bloatware dan pelacak, persoalan perangkat rumah pintar tidak berhenti di iklan yang mengganggu, tetapi merambat ke soal kendali atas data dan koneksi. Ketika firmware saja tidak bisa dipercaya, seluruh lapisan di atasnya ikut rapuh. Pola yang sama juga terlihat pada kegagalan patch keamanan manual yang tak lagi memadai di era perangkat yang terus terhubung.
Pada akhirnya, XCPE adalah pengingat bahwa harga murah sering kali dibayar di tempat lain. Bukan di kasir, melainkan lewat koneksi internet rumah yang dipakai diam-diam, data yang mengalir tanpa izin, dan perangkat yang terus menyala sebagai bagian dari jaringan kriminal. Memeriksa merek dan sertifikasi perangkat sebelum membeli bukan lagi kemewahan bagi pengguna teknis, melainkan kebutuhan dasar siapa pun yang memasang perangkat pintar di rumah.