
Intisari Liputan:
- Arion Kurtaj (21 tahun), pentolan geng siber Lapsus$, resmi mengaku bersalah di Pengadilan Mahkota Woolwich London atas aksi peretasan Rockstar Games dan pembocoran 90 klip video gameplay GTA VI.
- Aksi pembobolan ruang kerja Slack pengembang game tersebut dilakukan Kurtaj saat berstatus tahanan kota di hotel bujet hanya bermodal dongle Amazon Fire TV Stick, smart TV hotel, kibor, mouse, dan ponsel pintar.
- Serangan siber ini memaksa Rockstar Games merogoh kocek pemulihan hingga 5 juta dolar AS atau setara sekitar Rp 90 miliar (berdasarkan estimasi kurs acuan Rp 18.000 per dolar AS) serta menyita ribuan jam kerja developer.
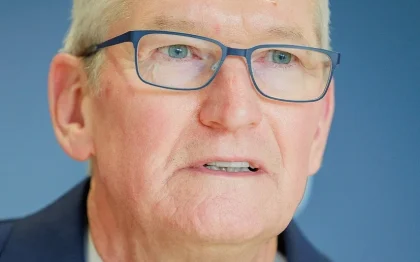
Kabar mengejutkan yang sempat bikin geger jagat gaming dunia pada September 2022 lalu akhirnya memasuki babak akhir di meja hijau. Masih ingatkah Anda saat 90 video mentah pengembangan Grand Theft Auto VI mendadak bocor ke publik dan membuat Rockstar Games kalang kabut? Sosok di balik layar pembobolan masif tersebut, Arion Kurtaj, kini resmi mengakui seluruh perbuatannya di hadapan otoritas hukum Inggris, sebagaimana dilaporkan oleh The Verge setelah dokumen resmi Crown Prosecution Service (CPS) dibuka ke publik.
Pemuda berusia 21 tahun yang menjadi figur kunci sindikat siber Lapsus$ ini menyatakan bersalah di Pengadilan Mahkota Woolwich, London. Pengakuan ini mencakup rentetan serangan siber kelas kakap terhadap pengembang game Rockstar Games, raksasa ride-hailing Uber, platform fintech Revolut, hingga operator telekomunikasi BT/EE. Fakta persidangan terbaru ini juga diperkuat oleh laporan investigasi BBC News yang mencatat bahwa Kurtaj yang sebelumnya sempat dinyatakan belum cakap menjalani persidangan biasa karena kondisi autisme, kini telah dievaluasi ulang dan dinyatakan memenuhi syarat hukum untuk mempertanggungjawabkan perbuatannya.
Modus Bobol Data Game Bermodal Dongle TV Murah
Salah satu fakta paling mencengangkan dari kasus ini bukan terletak pada kerumitan kode eksploitasi zero-day, melainkan kesederhanaan perangkat keras yang digunakan Kurtaj. Saat melancarkan aksinya membobol server Rockstar Games, Kurtaj sebenarnya sedang berada di bawah pengawasan kepolisian dan ditempatkan di sebuah hotel bujet Travelodge di kawasan Bicester, Inggris. Seluruh laptop dan komputer pribadinya sudah disita penegak hukum.
Alih-alih menyerah, Kurtaj memanfaatkan celah pada ekosistem gawai konsumen biasa. Ia membeli stik streaming Amazon Fire TV Stick, menyambungkannya ke pesawat smart TV kamar hotel, lalu memasang kibor, mouse, serta ponsel pintar baru. Bermodalkan kemampuan sideloading aplikasi peramban web pada dongle yang ditenagai chipset hemat daya tersebut, Kurtaj berhasil menembus kanal komunikasi internal Slack milik Rockstar Games. Perangkat murah yang biasanya bebas dari bloatware rumit itu disulap menjadi terminal peretasan mematikan, membuktikan bahwa perimeter keamanan korporasi bernilai triliunan rupiah bisa runtuh hanya lewat social engineering yang mengecoh staf internal.
Kurtaj bahkan sempat menyandera kanal Slack kantor tersebut dan mengancam akan merilis kode sumber mentah (source code) GTA VI ke forum publik jika manajemen tidak menghubunginya lewat Telegram dalam waktu 24 jam. Pihak Rockstar Games dalam kesaksiannya menyatakan insiden pembobolan ini menelan biaya pemulihan sistem dan investigasi forensik mencapai 5 juta dolar AS atau setara sekitar Rp 90 miliar, dihitung berdasarkan estimasi kurs acuan sekitar Rp 18.000 per dolar AS, belum termasuk ribuan jam kerja developer yang terbuang sia-sia untuk menambal celah infrastruktur.
Pelajaran Keamanan Siber Bagi Komunitas Gamer Indonesia
Bagi kita di Indonesia yang setiap hari aktif mabar, bergabung di server Discord komunitas, maupun mengelola akun gaming bernilai jutaan rupiah di platform Steam dan Moonton, kasus Lapsus$ memberikan tolok ukur benchmark nyata soal betapa rapuhnya autentikasi konvensional. Di era ketika tren vibe coding dan pembuatan skrip otomatis berbasis prompt AI makin lumrah dipelajari siapa saja, vektor serangan kini tidak lagi mengincar celah algoritma rumit, melainkan kelengahan manusia lewat teknik phishing dan pembajakan kartu SIM (SIM-swapping).
Jika kita membandingkan tolok ukur pertahanan siber korporasi dengan proteksi gawai pribadi pengguna di Indonesia, tampak jelas disparitas yang mencolok. Perusahaan besar umumnya mengandalkan otentikasi multi-faktor (MFA) berbasis aplikasi authenticator, enkripsi end-to-end, dan pemantauan lalu lintas data terpusat. Namun, seluruh benteng tersebut terbukti jebol ketika peretas memanipulasi celah kelemahan manusia melalui rekayasa sosial (social engineering). Di sisi lain, gamer dan warganet di Indonesia sering kali masih bergantung pada autentikasi dua faktor berbasis SMS yang sangat rentan disadap lewat teknik kloning nomor telepon.
Untuk memitigasi risiko pembobolan serupa pada akun gawai dan perangkat pintar Anda, beralihlah dari SMS OTP ke aplikasi otentikasi fisik seperti Google Authenticator atau kunci keamanan fisik (FIDO2). Pastikan pula setiap perangkat di rumah, mulai dari router Wi-Fi hingga peralatan smart home terhubung, selalu diperbarui ke firmware paling mutakhir. Untuk mendalami lebih banyak ulasan proteksi digital dan mitigasi celah sistem komputasi terkini, Anda dapat menyimak analisis lengkapnya di Rubrik Teknologi & Keamanan Siber.
Pengakuan bersalah Arion Kurtaj kini menandai penutupan babak kriminal paling dramatis dalam sejarah industri game modern. Sidang vonis hukuman akhir dijadwalkan bakal segera digelar oleh pengadilan Inggris untuk menentukan sanksi pidana definitif bagi sang peretas muda, sekaligus menjadi peringatan keras bagi para pelaku kejahatan siber bahwa kelihaian mengeksploitasi teknologi tidak akan pernah kebal dari jerat hukum.