


Intisari Liputan:
- Bos OpenAI Sam Altman memperingatkan bahwa paradigma konvensional menambal celah keamanan software (patching) sudah tidak mampu lagi mengimbangi kecepatan eksploitasi model AI generasi baru.
- AI canggih kini sanggup memburu ratusan celah zero-day hingga anomali firmware dan arsitektur chipset dalam hitungan menit, melampaui kapasitas respons tim pengembang manusia.
- Pelaku industri teknologi dan pengguna gawai di Indonesia perlu bersiap menyambut pergeseran dari tambal sulam berkala menuju perisai pertahanan otomatis berbasis kecerdasan buatan.
Bagi kita yang gemar mengulik gawai, rutinitas menunggu notifikasi pembaruan sistem operasi atau security patch bulanan di ponsel pintar rasanya sudah jadi hal biasa. Setiap kali ada peringatan celah keamanan kritis, solusinya terdengar klise: unduh patch berukuran ratusan megabita, pasang lewat update Over-The-Air (OTA), lalu kita merasa gawai kembali aman sentosa. Namun, ritual klasik yang sudah menemani dunia komputasi selama puluhan tahun ini rupanya sedang berada di ujung tanduk.
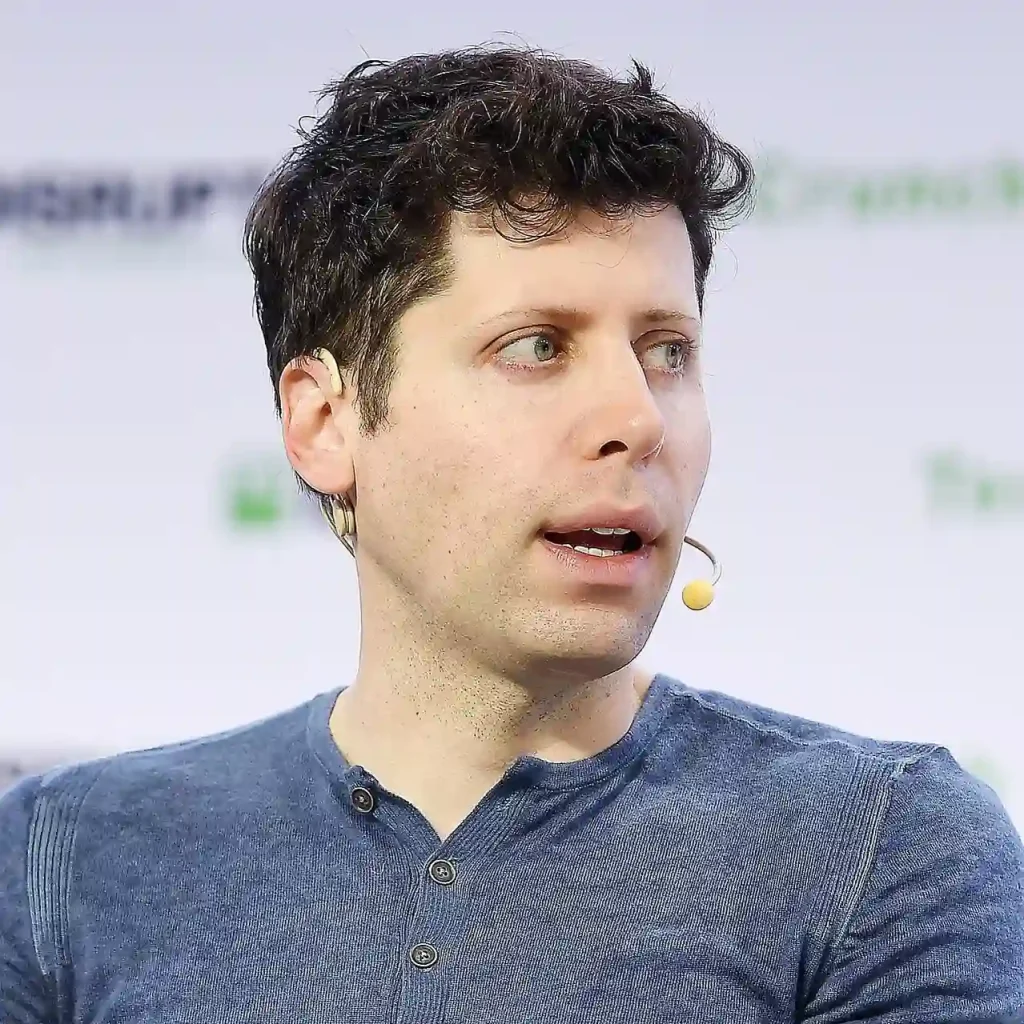
Kabar mengejutkan datang dari CEO OpenAI, Sam Altman. Dalam sesi kuliah tamu di hadapan mahasiswa Stanford Graduate School of Business sebagaimana dilaporkan oleh Gizmodo, ia secara blak-blakan menyatakan keraguannya terhadap masa depan keamanan perangkat lunak. Altman menegaskan bahwa dirinya tidak lagi percaya industri teknologi bakal sanggup menambal semua celah keamanan yang ada (patch all the bugs) hanya dengan mengandalkan cara-cara lama. Menurutnya, laju perkembangan model kecerdasan buatan dalam membedah sistem komputer berlangsung dengan kecepatan eksponensial yang sama sekali belum disadari secara serius oleh para pemimpin organisasi maupun pembuat kebijakan global.
Kecepatan AI Menguliti Celah Zero-Day dan Arsitektur Chipset
Kekhawatiran Altman bukan sekadar gertakan di atas panggung seminar. Di era ketika para pegiat teknologi mulai menggemari tren vibe coding, di mana kode aplikasi bisa diproduksi kilat lewat serangkaian prompt, kode yang tercipta sering kali menyisakan bloatware tak terlihat serta celah logika yang samar. Jika dulu seorang peretas manusia membutuhkan waktu berminggu-minggu untuk merekayasa balik sebuah program, kini model penalaran AI mutakhir mampu menganalisis jutaan baris kode dalam sekejap mata.
Bukan cuma menyasar celah perangkat lunak tingkat permukaan, model AI generasi mutakhir bahkan sanggup menemukan kerentanan zero-day yang bersarang di level mikroarsitektur chipset dan firmware perangkat keras. Temuan seperti ini berada jauh di luar model ancaman tradisional yang lazim diantisipasi oleh tim keamanan siber korporat. Investigasi serupa yang pernah diulas oleh Wired membuktikan bahwa peretas otomatis bertenaga mesin cerdas sanggup mengotomatisasi rantai eksploitasi secara mandiri, mulai dari mencari titik lemah alokasi memori hingga mengeksekusi kode jahat tanpa intervensi tangan manusia.
Selama ini, banyak raksasa teknologi mengandalkan sayembara bug bounty untuk menyaring lubang keamanan. Para peneliti independen biasanya diganjar imbalan mulai dari $10.000 hingga $50.000 per temuan celah kritis, atau setara kisaran Rp 180 juta sampai Rp 900 juta dengan estimasi nilai tukar acuan sekitar Rp 18.000 per dolar AS. Angka fantastis tersebut kini mulai kehilangan taringnya ketika bot AI otomatis dapat memuntahkan ratusan variasi eksploitasi sekaligus dalam semalam, membuat proses pelaporan dan verifikasi manual insinyur perangkat lunak kewalahan tanpa daya.
Head-to-Head: Siklus Patch Manual Lawan Perisai Otomatis AI
Untuk memahami mengapa strategi konvensional mulai kedaluwarsa, mari kita bandingkan secara jernih tolok ukur penanganan insiden siber saat ini dengan tuntutan era AI:
- Siklus Waktu Mitigasi: Metode penambalan manual rata-rata membutuhkan waktu 14 hingga 60 hari kerja untuk mendeteksi celah, merancang kode perbaikan, menguji kompatibilitas, hingga merilisnya ke publik. Sebaliknya, agen AI penyerang mampu mengeksekusi pemindaian dan memanfaatkan celah dalam hitungan detik setelah target teridentifikasi.
- Cakupan Pengujian: Pemeriksaan keamanan oleh manusia umumnya hanya berfokus pada lapisan aplikasi dan sistem operasi atas. Sementara itu, AI sanggup menyisir kerentanan tersembunyi hingga ke level interaksi kernel dan arsitektur silikon chipset secara simultan.
- Skalabilitas Pertahanan: Model tambal sulam manual bersifat reaktif dan terbatas pada ketersediaan tenaga insinyur. Sebaliknya, sistem perisai pertahanan otomatis bertenaga AI mampu memitigasi anomali secara langsung (real-time) tanpa mengharuskan pengguna melakukan restart atau instalasi pembaruan berkala.
Konsekuensi Bagi Pengguna Gawai dan Pengembang di Indonesia
Fenomena ini bukan sekadar wacana teoritis di Silicon Valley, melainkan ancaman nyata bagi ekosistem digital kita di Indonesia. Pertumbuhan adopsi layanan finansial digital, mulai dari aplikasi perbankan ponsel, dompet digital, hingga transaksi pembayaran QRIS harian, menuntut fondasi keamanan yang sangat kokoh. Ketika pengguna ponsel di tanah air kerap menunda pembaruan sistem operasi karena alasan kuota internet atau memori internal yang terbatas, gawai mereka otomatis menjadi sasaran empuk bagi pemindai otomatis AI yang berkeliaran di jaringan global.
Risiko serupa mengintai ekosistem perangkat rumah pintar (smart home) dan gawai murah impor yang minim dukungan pembaruan resmi. Banyak pengguna di Indonesia yang terbiasa melakukan sideloading file APK dari sumber pihak ketiga demi mendapatkan aplikasi gratis, tanpa menyadari bahwa file modifikasi tersebut bisa disusupi eksploitasi zero-day yang belum terdaftar di basis data antivirus konvensional. Informasi mendalam seputar langkah perlindungan privasi dan mitigasi serangan digital dapat dipelajari lebih lanjut melalui Rubrik Teknologi & Keamanan Siber.
Peringatan dari Sam Altman menegaskan bahwa dunia rekayasa perangkat lunak sedang dipaksa bertransformasi total. Mengandalkan tambal sulam patch konvensional terbukti tidak lagi memadai saat pihak penyerang sudah mempekerjakan kecerdasan buatan berkemampuan super. Masa depan keamanan komputasi kini bertumpu pada pembangunan sistem perisai yang adaptif, arsitektur memori yang kebal manipulasi, serta kesadaran kolektif dari setiap pengembang maupun pengguna untuk tidak lagi memandang sebelah mata celah keamanan sekecil apa pun.


